دو حفرهٔ بحرانی در PHP؛ هشدار جهانی برای وبسایتها
دو آسیبپذیری بحرانی در PHP — زبانی که حدود ۷۰ درصد وبسایتهای جهان بر آن ساخته شده — موجی از حملات و خاموشیهای احتیاطی به راه انداخته است. هر دو با امتیاز ۹.۲ از ۱۰ و از نوع اجرای کد از راه دور بدون احراز هویت.
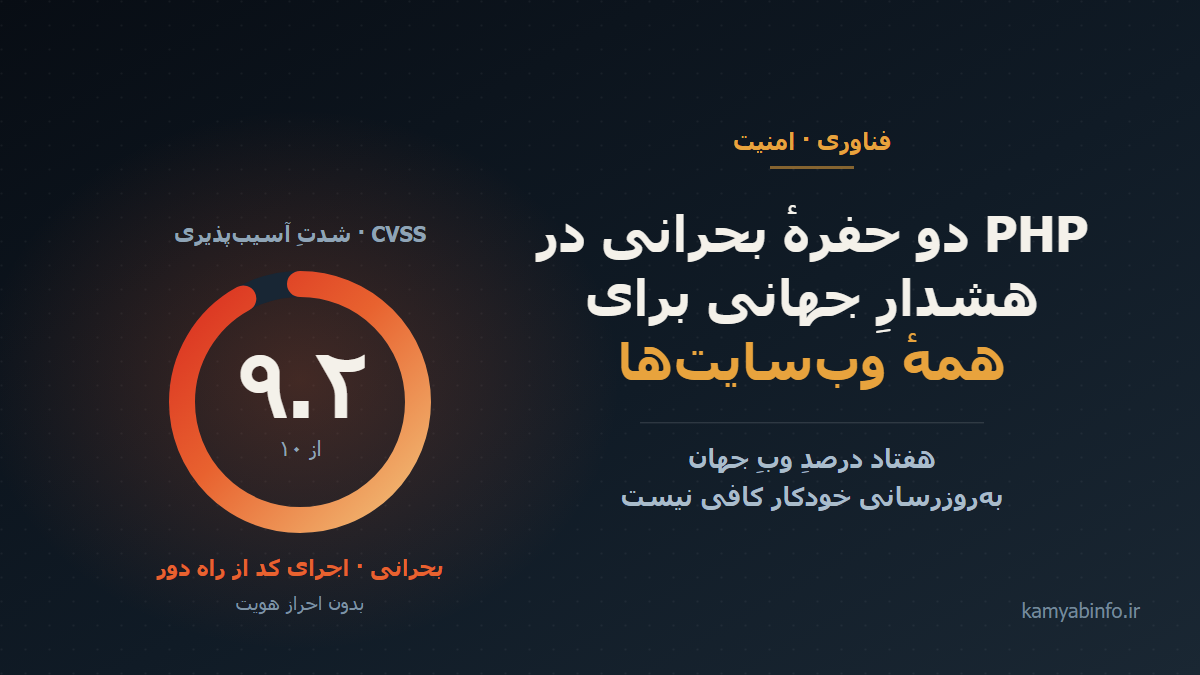
به گزارش تیم واکنش به فوریتهای رایانهای اتحادیهٔ اروپا (CERT-EU)، این امتیاز نشانهٔ اجرای فرمان از راه دور بدون احراز هویت است؛ یعنی مهاجم بدون هیچ گذرواژه یا دسترسی قبلی میتواند روی سرور آسیبپذیر فرمانهای دلخواه را اجرا کند و کنترل کامل وبسایت را در دست بگیرد.
به نوشتهٔ دیجیاتو، PHP در حدود ۷۰ درصد از وبسایتهایی که زبانشان قابل شناسایی است به کار رفته و موتور محرک وردپرس است؛ وردپرسی که بهتنهایی نزدیک به ۴۰ درصد از وب جهان را میزبانی میکند. یعنی یک لغزش فنی در این زبان، تهدیدی مشترک برای بخش بزرگی از ترافیک اینترنت است.
یک باگ در PHP، همزمان درِ میلیونها سرور را باز میکند.
حفرهای که هوش مصنوعی پیدا کرد
این دو نقص سالها در کد پنهان بودند؛ نکتهٔ تازه شیوهٔ کشف آنهاست. پژوهشگران شرکت امنیتی Calif با مدل GPT-5.6 Sol شرکت OpenAI نخستین حفره را ۱۱ آگوست به تیم PHP گزارش کردند و شرکت امنیتی Wiz، متعلق به گوگل، دومین آسیبپذیری را ۲۴ آگوست ثبت کرد. به گفتهٔ کارشناسان Wiz، اثبات سوءاستفاده از این حفرهها نیازمند زنجیرهای طولانی از مراحل فنی بود که انجامش برای انسان دشوار است.
خاموشیِ احتیاطی در جهان
CERT-EU به پایگاههایی که نمیتوانند سریع وصله نصب کنند توصیه کرد موقتاً از دسترس خارج شوند. در بریتانیا وبسایتهای بیبیسی، شورای شهر ادینبرو و شماری از شوراهای محلی و هیئتهای سلامت اسکاتلند آفلاین شدند؛ بنیاد ویکیمدیا بخشی از سامانههایش را قطع کرد و دولت فنلاند، آژانس امنیت سایبری هلند و دانشگاه ژنو هم تدابیر پیشگیرانه گرفتند. آژانس امنیت ملی آمریکا (NSA) هشدار داد و ژاپن، سنگاپور و استرالیا از اپراتورهای شبکه خواستند سرورهای خود را فوراً بازبینی کنند.
شرکت میزبانی GoDaddy هشدار داده که پیامد این نفوذها میتواند سرقت پایگاههای داده، تخریب صفحات یا تسلط بر کل سرور باشد. به گفتهٔ توسعهدهندگان افزونهٔ Wordfence، بهروزرسانی خودکارِ رایج در وردپرس این رخنه را نمیبندد و مدیران باید نسخهٔ PHP سرور را تغییر دهند.
پس از نصب وصله، بررسی سرور برای یافتن درِ پشتی هم ضروری است؛ چون ممکن است مهاجمان پیش از انتشار بهروزرسانی نفوذ کرده و ابزار جاسوسی کار گذاشته باشند.
منبع: ساعت ۲۴ و دیجیاتو — digiato.com/security/what-is-php-vulnerability-ai-discovery-breakdown
 فناوری
اتاقِ خبرِ هوشمند: چگونه هوش مصنوعی کارِ ویراستار و عکاس را بر عهده میگیرد
گزارشی از سه سال تجربه: از پیشنهادِ موضوع و ویراستاریِ متن تا ساختِ تصویرِ خبری — و آنچه هنوز باید انسانی بمان
۱۲ فروردین ۱۴۰۵ فناوری
هوش مصنوعی چگونه اتاقِ خبر را تغییر میدهد
از پیشنهادِ موضوع تا ویراستاری و تصویر.
۱۲ فروردین ۱۴۰۵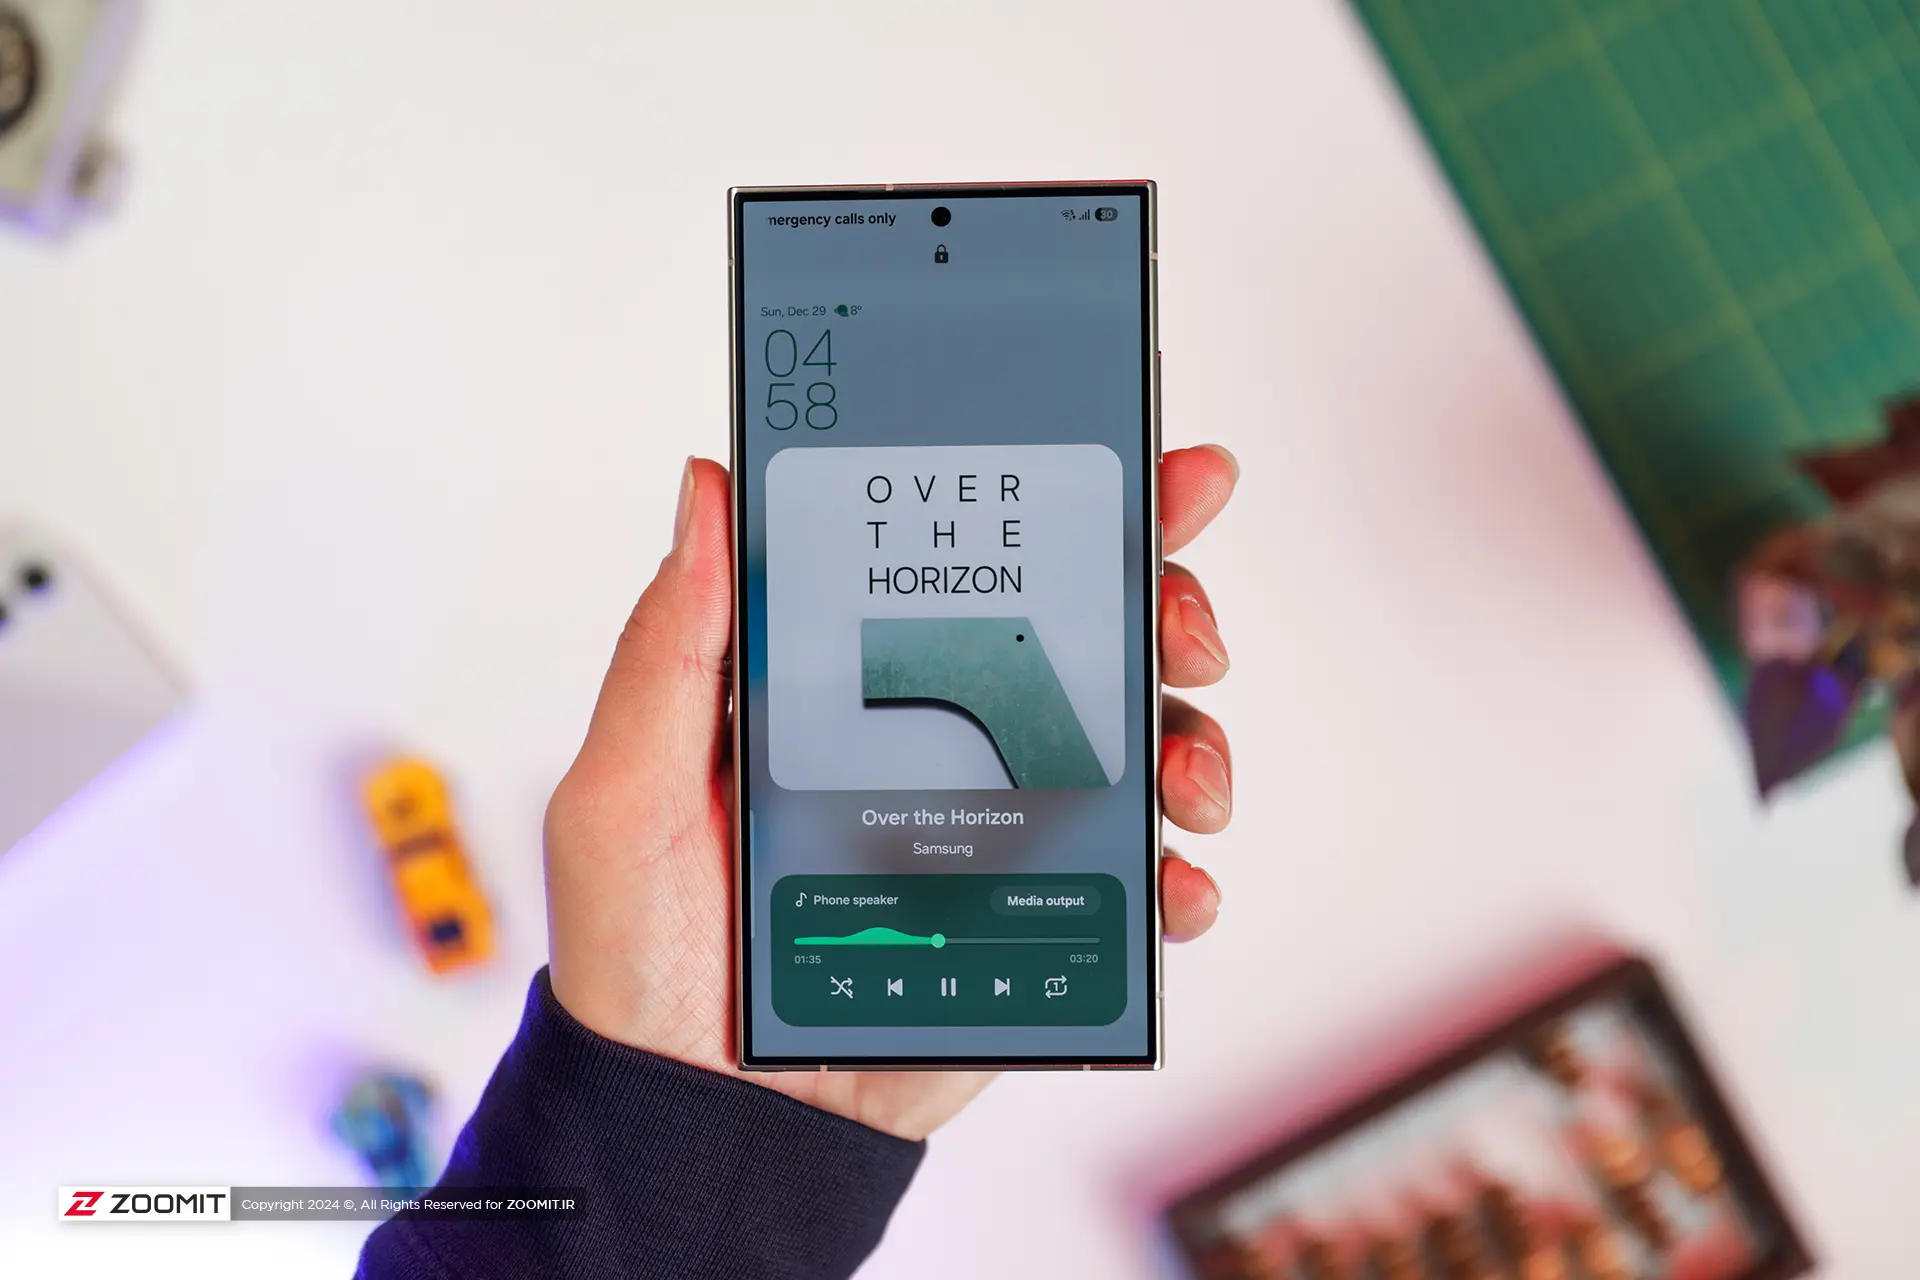 فناوری
سامسونگ انتشار گسترده آپدیت One UI 9 را برای گلکسی S24 شروع کرد
سامسونگ پس از کره جنوبی، انتشار نسخهی پایدار One UI 9.0 و اندروید ۱۷ را در اروپا و هند آغاز کرد.
۱۲ فروردین ۱۴۰۵